GDPR
Clerk.io er fuldt GDPR-kompatibel. Denne artikel forklarer alt, du har brug for at vide om Clerk.io og GDPR, og hvordan vi gør det nemt for dig at håndtere GDPR-anmodninger.
Trust Center #
På trust.clerk.io kan du gennemgå vores privatlivspolitik, underdatabehandlere, datastyring og meget mere. Siden indeholder alt, hvad der er nødvendigt for at forstå, hvordan Clerk håndterer dine data.
Administration af data #
Som databehandler gemmer Clerk kundernes e-mailadresser, købs- og klik-historik, som anses for at være følsomme oplysninger.
Som svar på GDPR har vi gjort det nemt at:
- Tjekke alle data, der spores for kunden.
- Fjerne kundens e-mailadresse og klik-historik fra en ordre, beholde ordredataene, men gøre dem anonyme. Denne proces kaldes Forgetting.
Kundeprofiler #
Hver kunde har sin egen profil i Clerk admin, som kan findes enten ved at søge efter den i toppen af siden, søge i Data > Customers eller ved at gå til denne URL: https://my.clerk.io/store/customer/CUSTOMER.
Erstat blot CUSTOMER med kundens e-mailadresse eller ID for den kunde, du ønsker at inspicere data for.
Dataanmodninger #
Alle data vi har sporet for hver kunde, kan ses fra deres unikke profil. Du kan også bruge vores Privacy Information API for at få de samme data, som derefter kan integreres i dit nuværende setup.
Anmodninger om at blive glemt #
Husk at fjerne personoplysningerne fra alle systemer, der synkroniserer med Clerk, før du laver anmodningen om at blive glemt, for at undgå, at dataene bliver gensynkroniseret.
Du kan glemme en kunde ved blot at klikke på Forget Customer nederst i deres profil ved at bruge Forget Customer knappen eller ved at bruge vores Privacy Forget API.
Når en kunde bliver glemt, fjerner vi alle personoplysninger, vi har om den registrerede, men bevarer stadig alle ikke-personhenførbare data.
På grund af backup og sikkerhedsforanstaltninger kan det tage op til 30 dage, før alle personoplysninger er slettet fra vores platform.
Hvis vi nogensinde får brug for at bruge en backup til at gendanne tabte data, vil personoplysninger blive genskabt. I så fald vil du blive informeret og skal gensende alle Forget Requests foretaget inden for de sidste 30 dage.
Databehandling #
Som dataansvarlig er du ansvarlig for at informere dine registrerede om, hvordan deres personoplysninger bruges, og for at bruge Clerk på en lovpligtig måde.
Clerk kan konfigureres til kun at indsamle de personoplysninger, du ønsker, men som standard indsamler vi følgende for hver kunde på dit website:
- Sider de besøger.
- Indhold de ser via Clerk.
- Klik på indhold vist af Clerk.
- Produkter i de ordrer, de afgiver (om nogen).
- Deres e-mailadresse, men kun hvis butikken eksplicit aktiverer det.
Besøgsdata gemmes mellem 1–12 måneder afhængigt af hyppighed og længde af deres besøg samt behovet for juridisk dokumentation af GDPR-overholdelse.
Databehandling #
Clerk er udviklet fra starten med fokus på privatliv og sikkerhed. Vi havde implementeret følgende foranstaltninger, allerede før GDPR blev indført:
- Vores servere er placeret i Tyskland med backup lagret i Irland. Alle personoplysninger opbevares og behandles her.
- Personoplysninger opbevares i isolerede databaser for at forbedre adskillelse af data mellem vores kunder.
- Vi sikrer, at alle vores tjenesteudbydere, der håndterer personoplysninger, opbevarer disse data inden for EU.
- Vi foretager rutinemæssige sårbarhedsscanninger og penetrationstests af hele vores platform.
- Vi sikrer og overvåger, at vores medarbejdere kun har adgang til personoplysninger, når det er nødvendigt for deres arbejde.
Desuden indførte vi som forberedelse til GDPR følgende inden 25. maj 2018:
- En standard Data Processing Agreement.
- Muligheden for at fjerne alle en brugers personlige oplysninger både via vores API og UI.
- Tredjeparts GDPR-certificering som både Data Controller og Data Processor.
GDPR-dashboard #
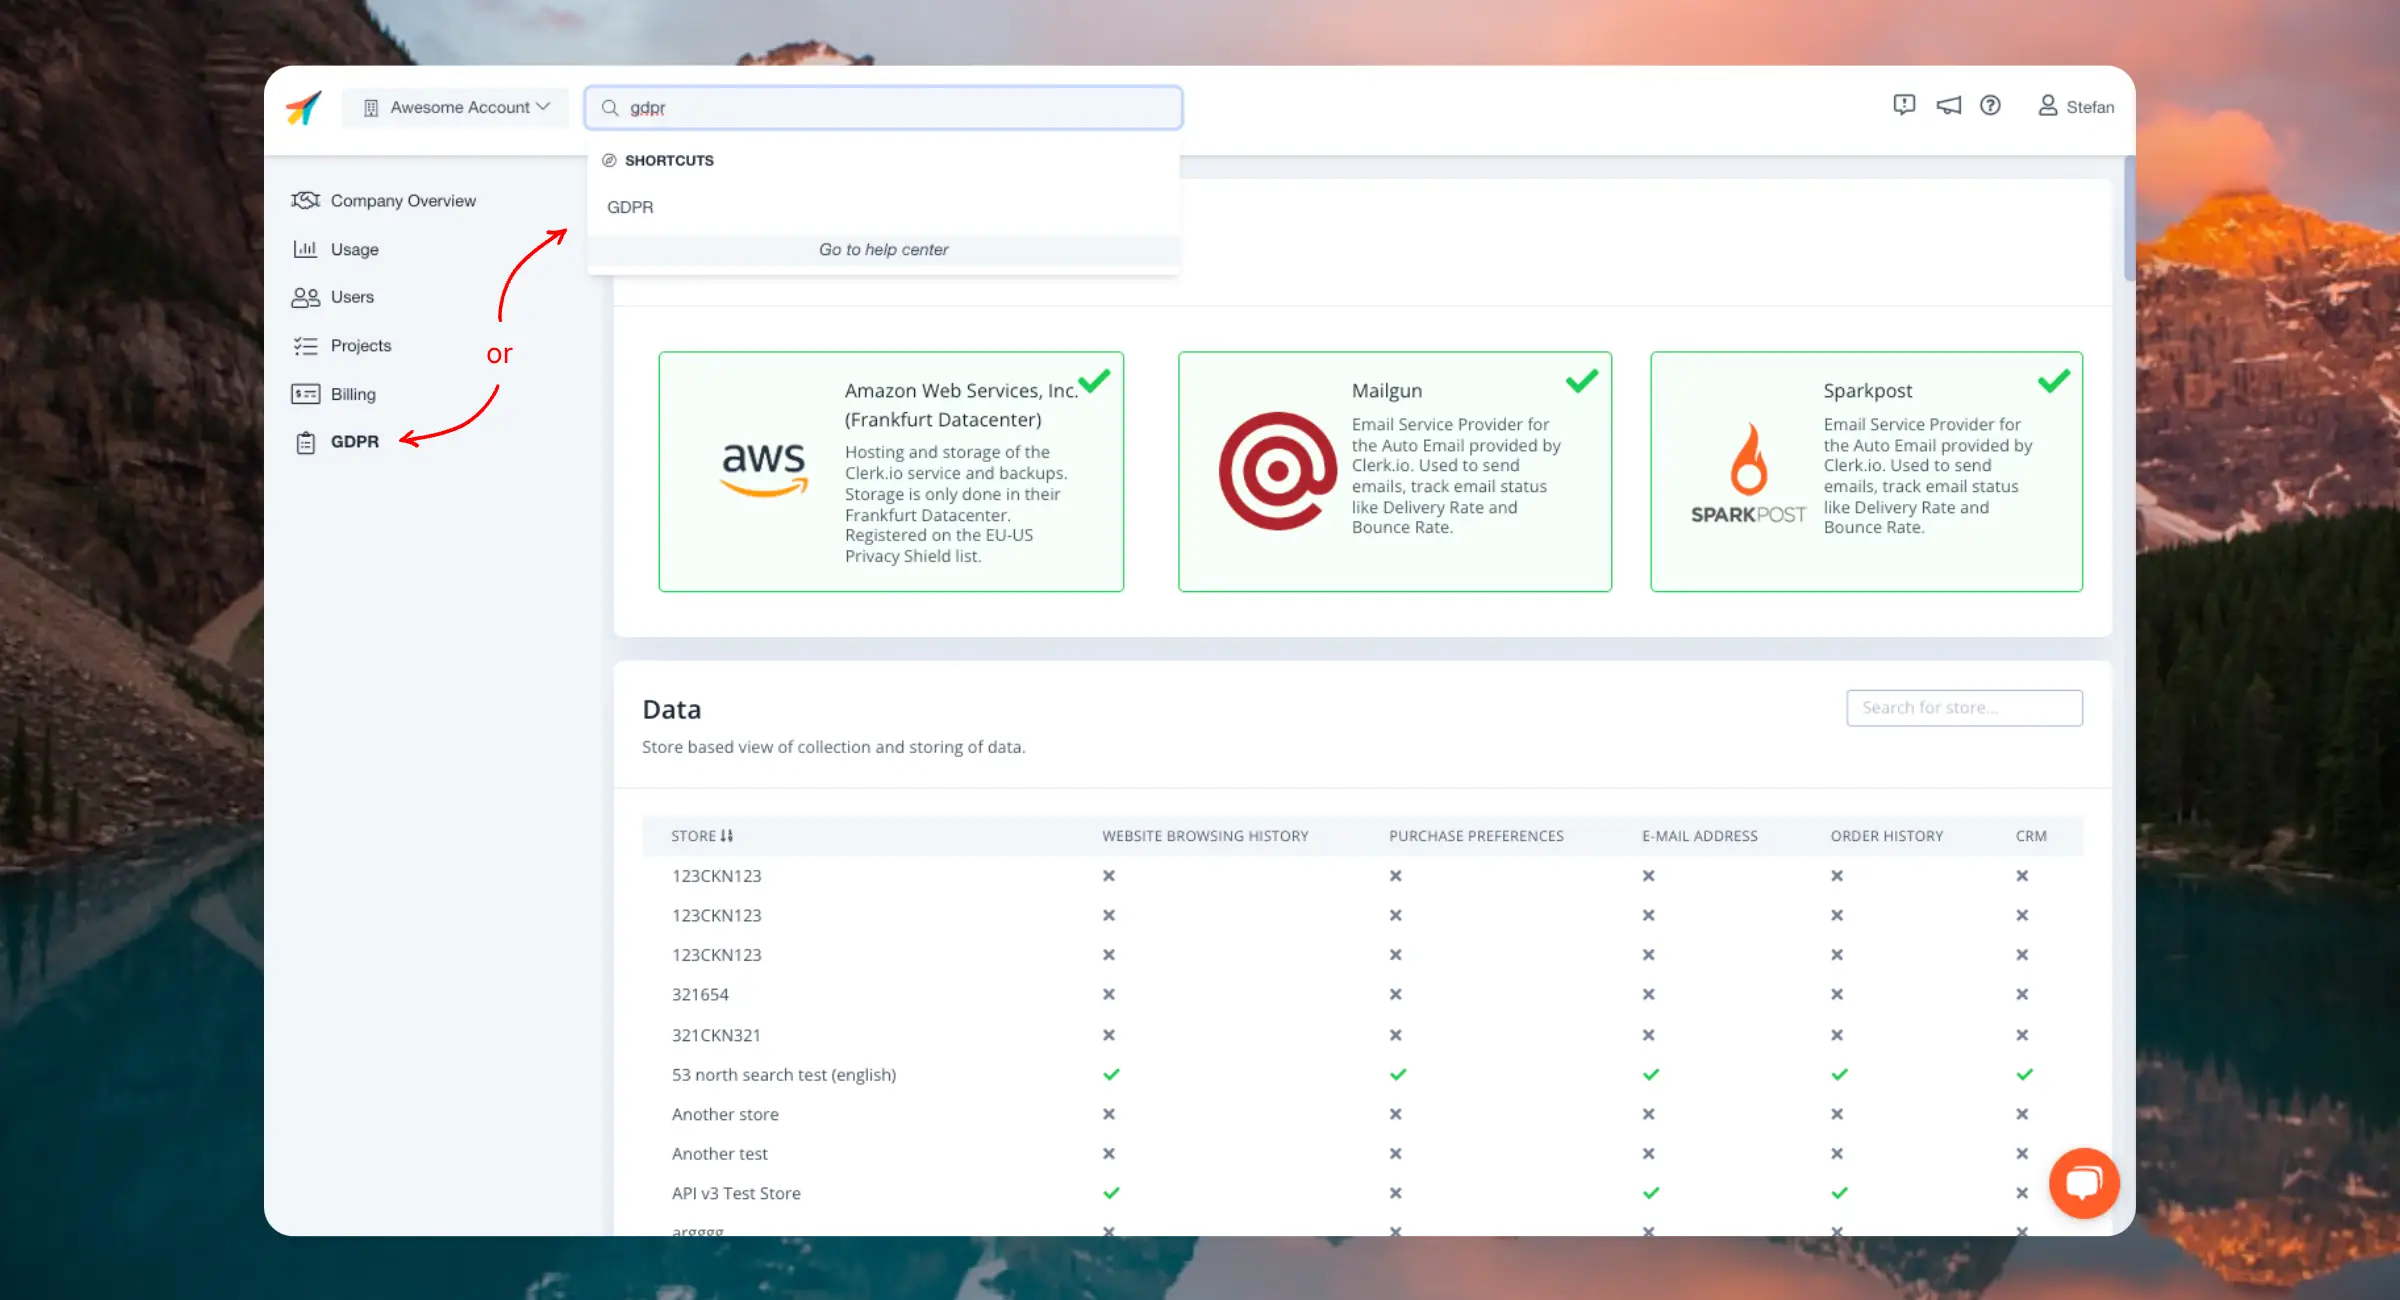
Hver Clerk-konto har sit eget dedikerede GDPR-dashboard. Det giver et altid opdateret overblik over de data, du sender til Clerk og hvilke underdatabehandlere, der bruger disse data til at optimere resultaterne vist for kunderne.
Du kan finde det her.
Det kan også tilgås i din Clerk admin ved at søge efter “GDPR” i toppen af siden eller ved at gå til ACCOUNT NAME > GDPR.
Sub-Processor #
Clerk anvender flere underdatabehandlere til at opbevare og behandle de data, du sender. Hvilke underdatabehandlere der bruges, afhænger af hvilke Clerk-produkter og funktioner du bruger. Alle underdatabehandlere, der håndterer dine data, fremhæves med grønt.
Data #
Da en virksomhed kan have flere Stores, er afsnittet Data sorteret efter de data, der er tilgængelige i hver Store.
Hver datatype angives med et grønt flueben, hvis den tilsvarende Store har adgang til den pågældende datatype.
Hvis du vil se data for en specifik Store, kan du klikke på Store-navnet øverst i venstre hjørne af siden og derefter klikke på Data i sidemenuen for denne Store.
Website Browsing History #
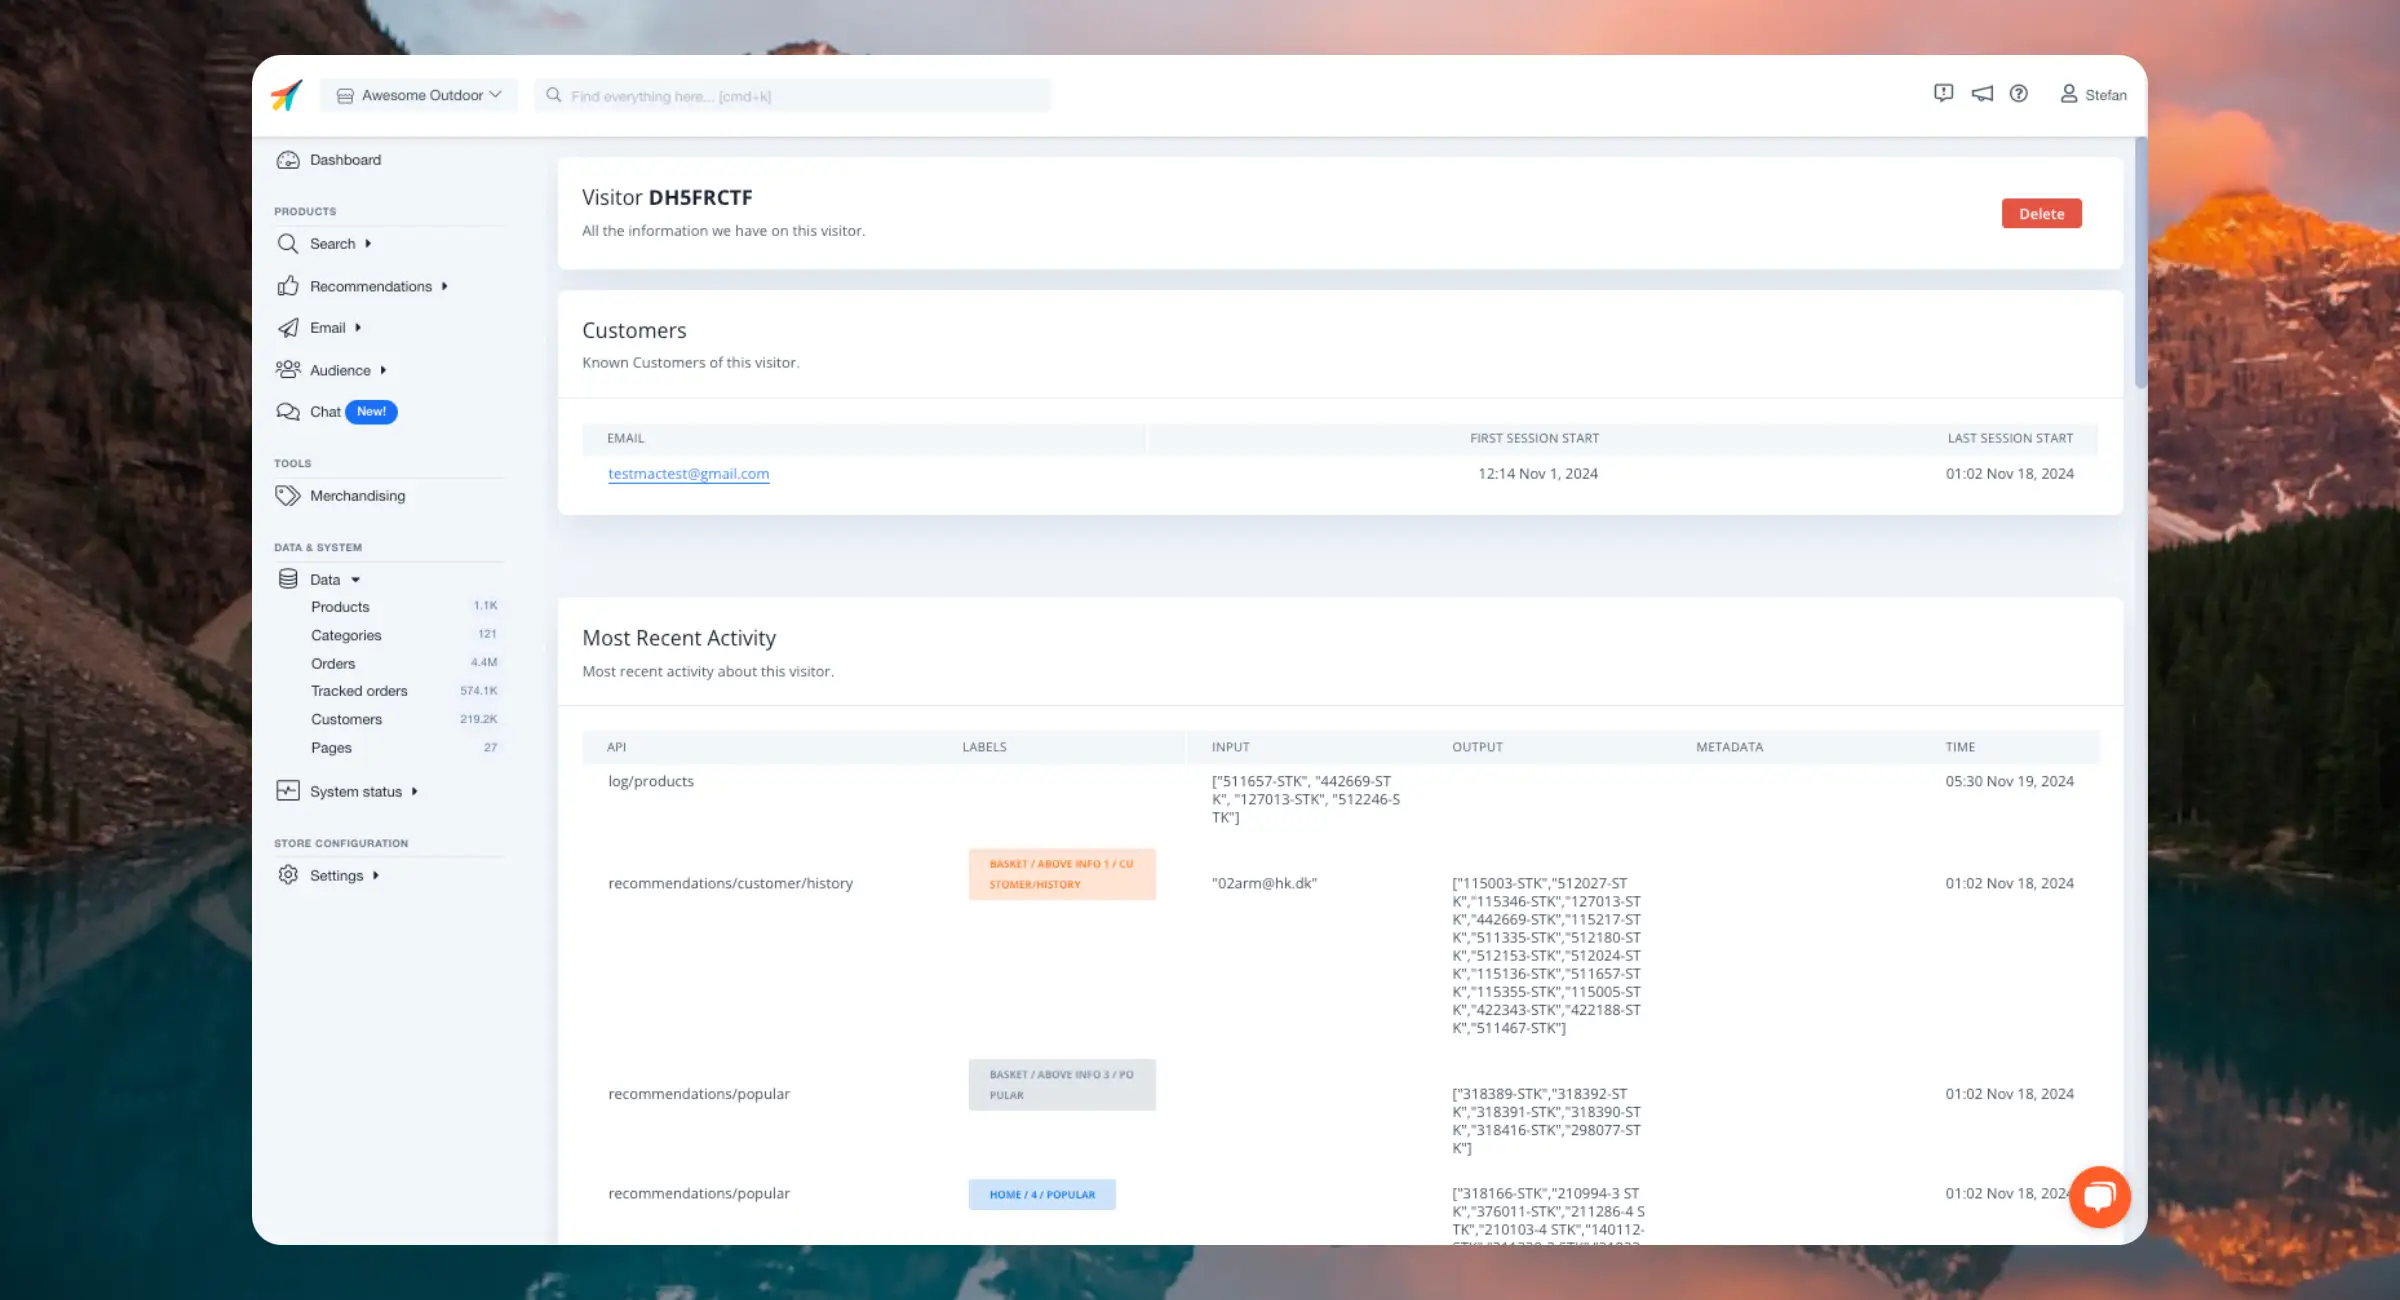
Store sporer besøgs-ID’er og forbinder adfærd med dem. Du kan kontrollere de tilknyttede besøgs-ID’er for enhver kunde på deres profil. Besøgs-ID’er kan gennemses ved at søge efter dem i Data > Visitors.
Purchase Preferences #
Store kan identificere kunder og generere anbefalinger baseret på deres præferencer, som udledes af deres klik eller købs-historik. På hver kundes profil kan du inspicere de ordrer, vi har sporet for dem.
Email Address #
Store har adgang til kunders e-mailadresser.
Order History #
Store har adgang til historisk ordredatabase, uafhængigt af muligheden for at identificere kunder via deres e-mailadresse eller ID.
CRM #
Store har adgang til kundeoplysninger som alder, køn, by osv., uafhængigt af muligheden for at identificere kunder via deres e-mailadresse eller ID.
Denne side er oversat af en hjælpsom AI, og der kan derfor være sproglige fejl. Tak for forståelsen.