GDPR
Clerk.io ist vollständig DSGVO-konform. Dieser Artikel erklärt alles, was Sie über Clerk.io und die DSGVO wissen müssen und wie wir es Ihnen leicht machen, DSGVO-Anfragen zu bearbeiten.
Trust Center #
Unter trust.clerk.io können Sie unsere Datenschutzrichtlinie, Unterauftragsverarbeiter, Datenverwaltung und vieles mehr einsehen. Die Seite enthält alles, was nötig ist, um zu verstehen, wie Clerk Ihre Daten verarbeitet.
Datenverwaltung #
Als Datenverarbeiter speichert Clerk die E-Mail-Adressen der Kunden, Kaufhistorien und Klickhistorien, die als sensible Daten gelten.
Als Antwort auf die DSGVO haben wir es einfach gemacht:
- Alle für den Kunden erfassten Daten zu prüfen.
- Die E-Mail-Adresse und Klickhistorie des Kunden von einer Bestellung zu entfernen, dabei die Bestelldaten aber beizubehalten und anonym zu machen. Dieser Prozess wird als Vergessen bezeichnet.
Kundenprofile #
Jeder Kunde hat sein eigenes Profil im Clerk-Admin, das entweder durch Suchen am oberen Seitenrand, Suchen in Data > Customers oder durch Aufrufen dieser URL gefunden werden kann: https://my.clerk.io/store/customer/CUSTOMER.
Ersetzen Sie einfach CUSTOMER durch die E-Mail-Adresse oder die ID des Kunden, für den Sie die Daten einsehen möchten.
Datenanfragen #
Alle Daten, die wir für jeden Kunden erfasst haben, können über das jeweilige Profil eingesehen werden. Sie können auch unsere Privacy Information API nutzen, um dieselben Daten abzurufen und diese in Ihr bestehendes System zu integrieren.
Anfragen zum Vergessen #
Denken Sie daran, die persönlichen Daten aus jedem mit Clerk synchronisierten System zu entfernen, bevor Sie die Anfrage zum Vergessen stellen, um ein erneutes Synchronisieren der Daten zu vermeiden.
Sie können einen Kunden ganz einfach vergessen, indem Sie am unteren Rand seines Profils auf Forget Customer klicken oder unsere Privacy Forget API verwenden.
Wenn ein Kunde vergessen wurde, entfernen wir alle persönlichen Daten, die wir über diese Person gespeichert haben, während alle nicht-personenbezogenen Daten erhalten bleiben.
Aufgrund von Backup- und Sicherheitsmaßnahmen kann es bis zu 30 Tage dauern, bis alle persönlichen Daten von unserer Plattform gelöscht sind.
Sollte es notwendig werden, ein Backup zur Wiederherstellung verlorener Daten zu verwenden, werden persönliche Daten wiederhergestellt. In diesem Fall werden Sie informiert und müssen alle in den letzten 30 Tagen erstellten Anfragen zum Vergessen erneut einreichen.
Datenerhebung #
Als Datenverantwortlicher sind Sie dafür verantwortlich, Ihre betroffenen Personen darüber zu informieren, wie deren persönliche Daten verwendet werden und Clerk konform einzusetzen.
Clerk kann so konfiguriert werden, dass nur die persönlichen Daten erhoben werden, die Sie möchten, aber standardmäßig erfassen wir Folgendes für jeden Kunden auf Ihrer Website:
- Besuchte Seiten.
- Inhalte, die sie über Clerk ansehen.
- Klicks auf von Clerk angezeigten Inhalt.
- Produkte in den von ihnen aufgegebenen Bestellungen (falls vorhanden).
- Ihre E-Mail-Adresse, aber nur, wenn der Shop dies explizit aktiviert.
Besucherdaten werden je nach Häufigkeit und Dauer der Besuche sowie dem Bedarf an gesetzlicher Dokumentation zur Einhaltung der DSGVO zwischen 1 und 12 Monaten gespeichert.
Datenverarbeitung #
Clerk wurde von Anfang an mit Blick auf Datenschutz und Sicherheit entwickelt. Die folgenden Maßnahmen haben wir schon vor Einführung der DSGVO umgesetzt:
- Unsere Server befinden sich in Deutschland, mit einem Backup in Irland. Alle persönlichen Daten werden hier gespeichert und verarbeitet.
- Sämtliche persönlichen Daten werden in isolierten Datenbanken gespeichert, um eine bessere Daten-Trennung zwischen unseren Kunden zu gewährleisten.
- Wir stellen sicher, dass alle unsere Dienstleister, die personenbezogene Daten verarbeiten, diese Daten innerhalb der EU verwahren.
- Wir führen regelmäßige Schwachstellen-Scans und Penetrationstests unserer gesamten Plattform durch.
- Wir stellen sicher und überwachen, dass unsere Mitarbeiter nur dann Zugriff auf personenbezogene Daten haben, wenn dies für ihre Arbeit erforderlich ist.
Außerdem haben wir im Rahmen der Vorbereitung auf die DSGVO vor dem 25. Mai 2018 Folgendes eingeführt:
- Einen Standard- Data Processing Agreement.
- Die Möglichkeit, alle persönlichen Daten eines Nutzers sowohl über die API als auch die Benutzeroberfläche zu entfernen.
- Eine DSGVO-Zertifizierung durch Dritte als sowohl Datenverantwortlicher als auch Datenverarbeiter.
DSGVO-Dashboard #
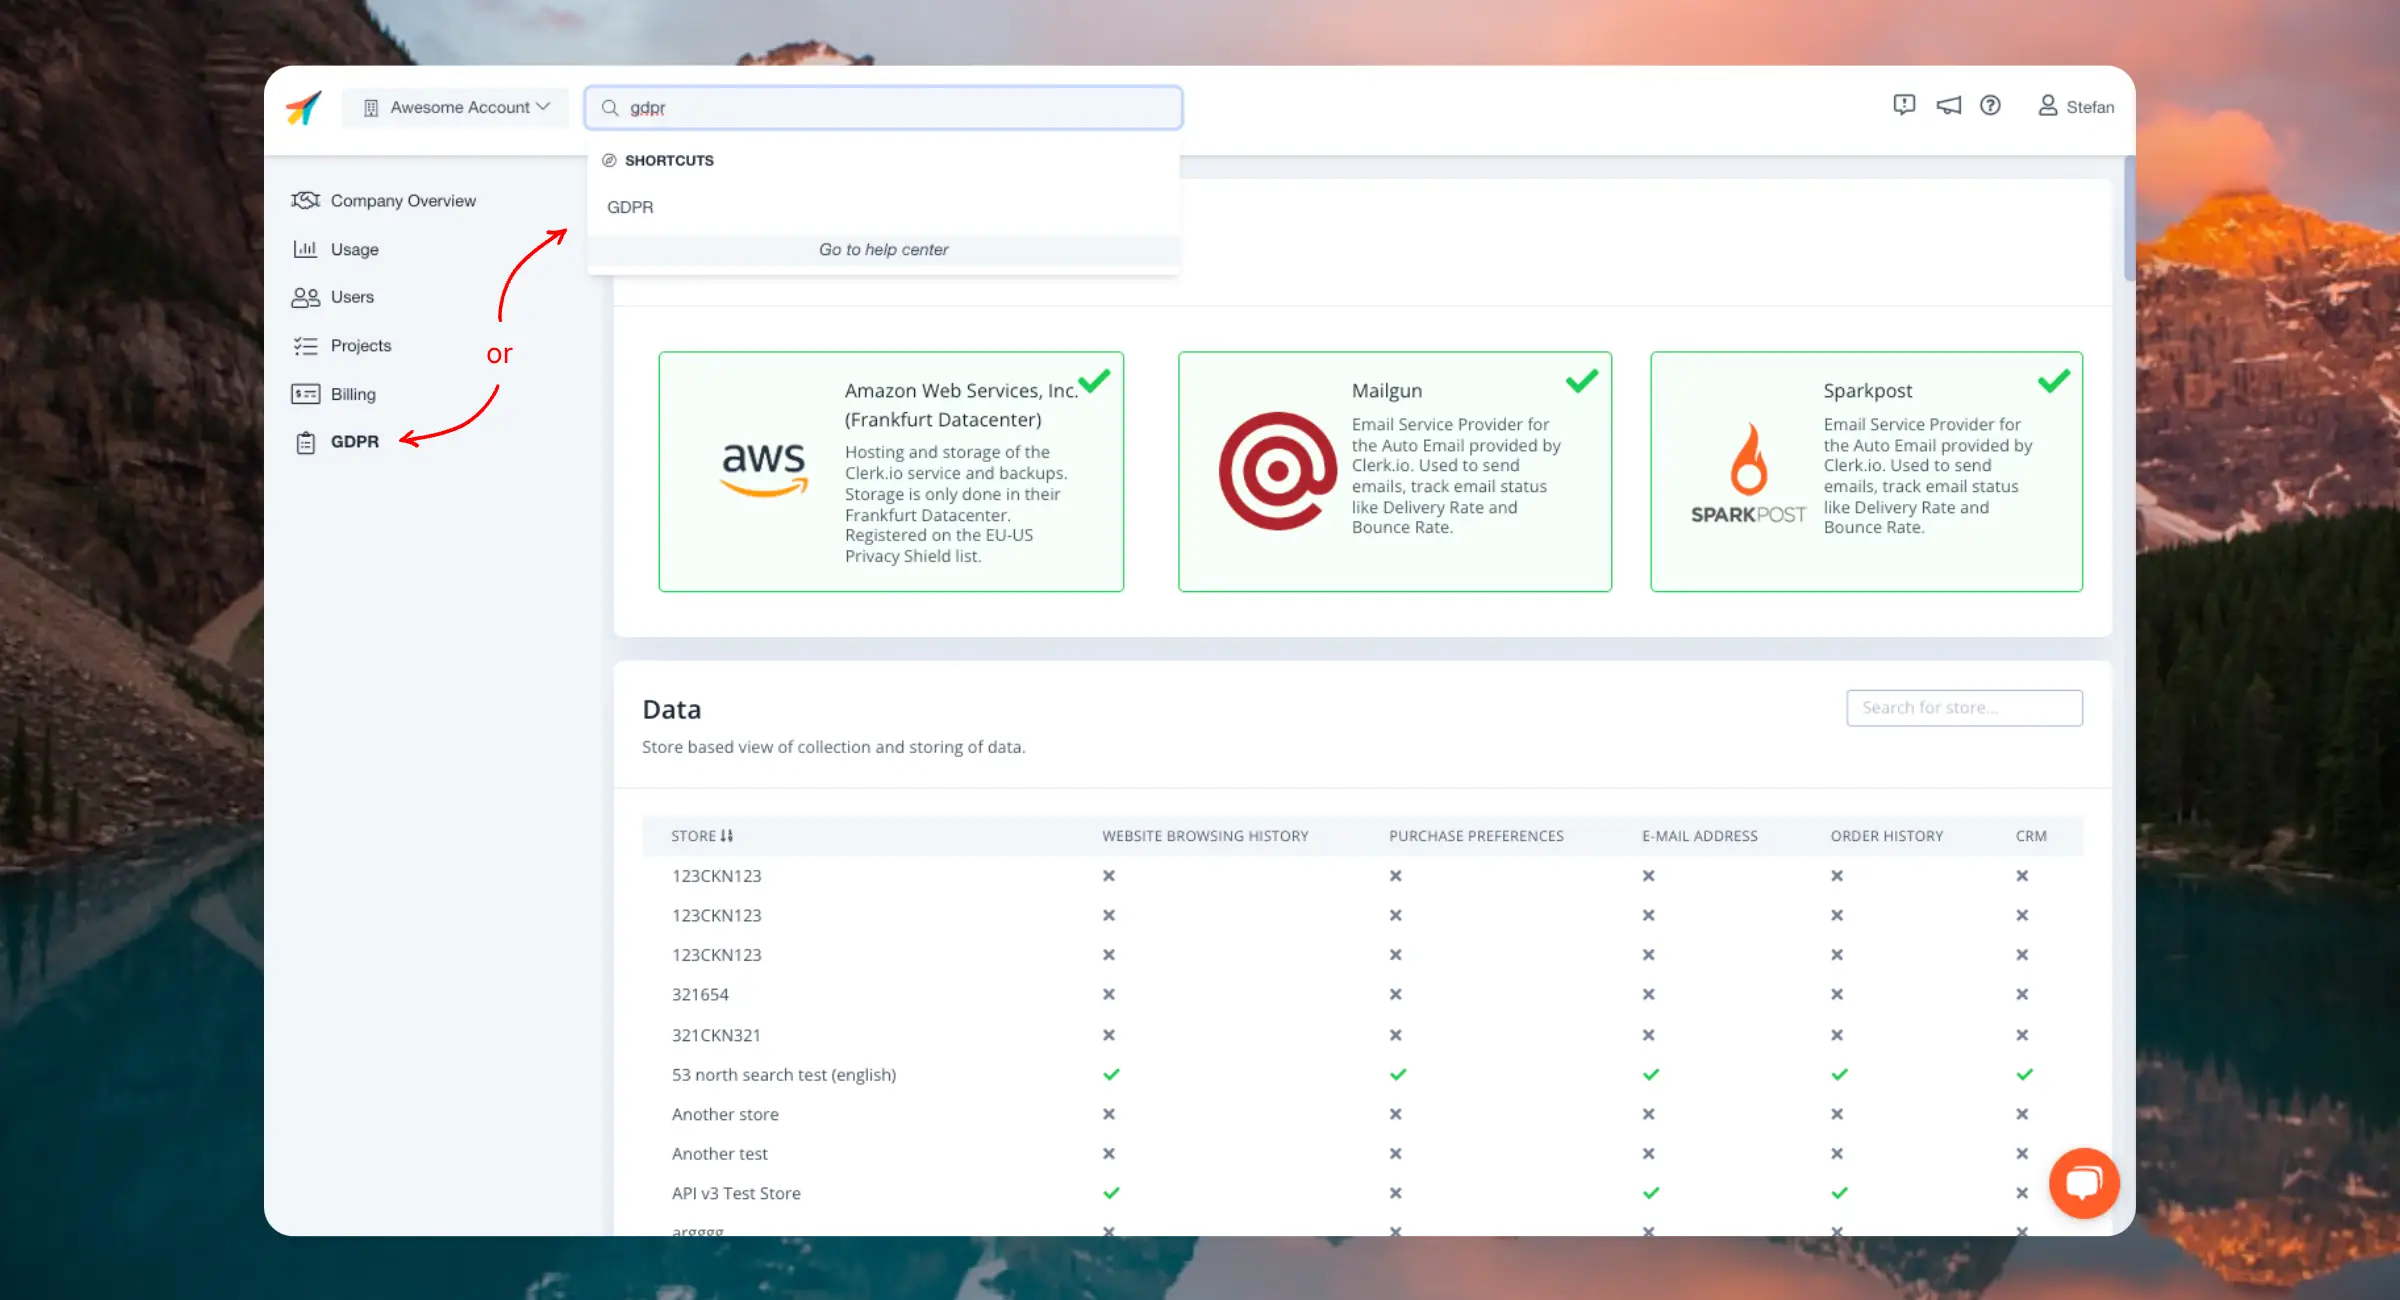
Jeder Clerk-Account hat ein eigenes, speziell eingerichtetes DSGVO-Dashboard. Dieses bietet einen stets aktuellen Überblick über die Daten, die Sie an Clerk senden, und zeigt, welche Unterauftragsverarbeiter diese zur Optimierung der Kunden-Ergebnisse nutzen.
Sie finden es hier.
Es ist auch im Clerk-Admin auffindbar, indem Sie oben auf der Seite nach “GDPR” suchen oder zu ACCOUNT NAME > GDPR. navigieren.
Unterauftragsverarbeiter #
Clerk verwendet mehrere Unterauftragsverarbeiter zur Speicherung und Verarbeitung der von Ihnen gesendeten Daten. Welche Unterauftragsverarbeiter verwendet werden, hängt davon ab, welche Clerk-Produkte und -Funktionen Sie nutzen. Jeder Unterauftragsverarbeiter, der Ihre Daten verarbeitet, wird grün hervorgehoben.
Daten #
Da ein Unternehmen mehrere Stores haben kann, ist der Bereich Daten nach den in jedem Store zugänglichen Daten sortiert.
Jeder Datentyp ist mit einem grünen Häkchen versehen, falls der jeweilige Store Zugriff darauf hat.
Wenn Sie die Daten für einen bestimmten Store sehen möchten, klicken Sie oben links auf der Seite auf den Store-Namen und dann im Seitenmenü dieses Stores auf Data.
Website-Browserverlauf #
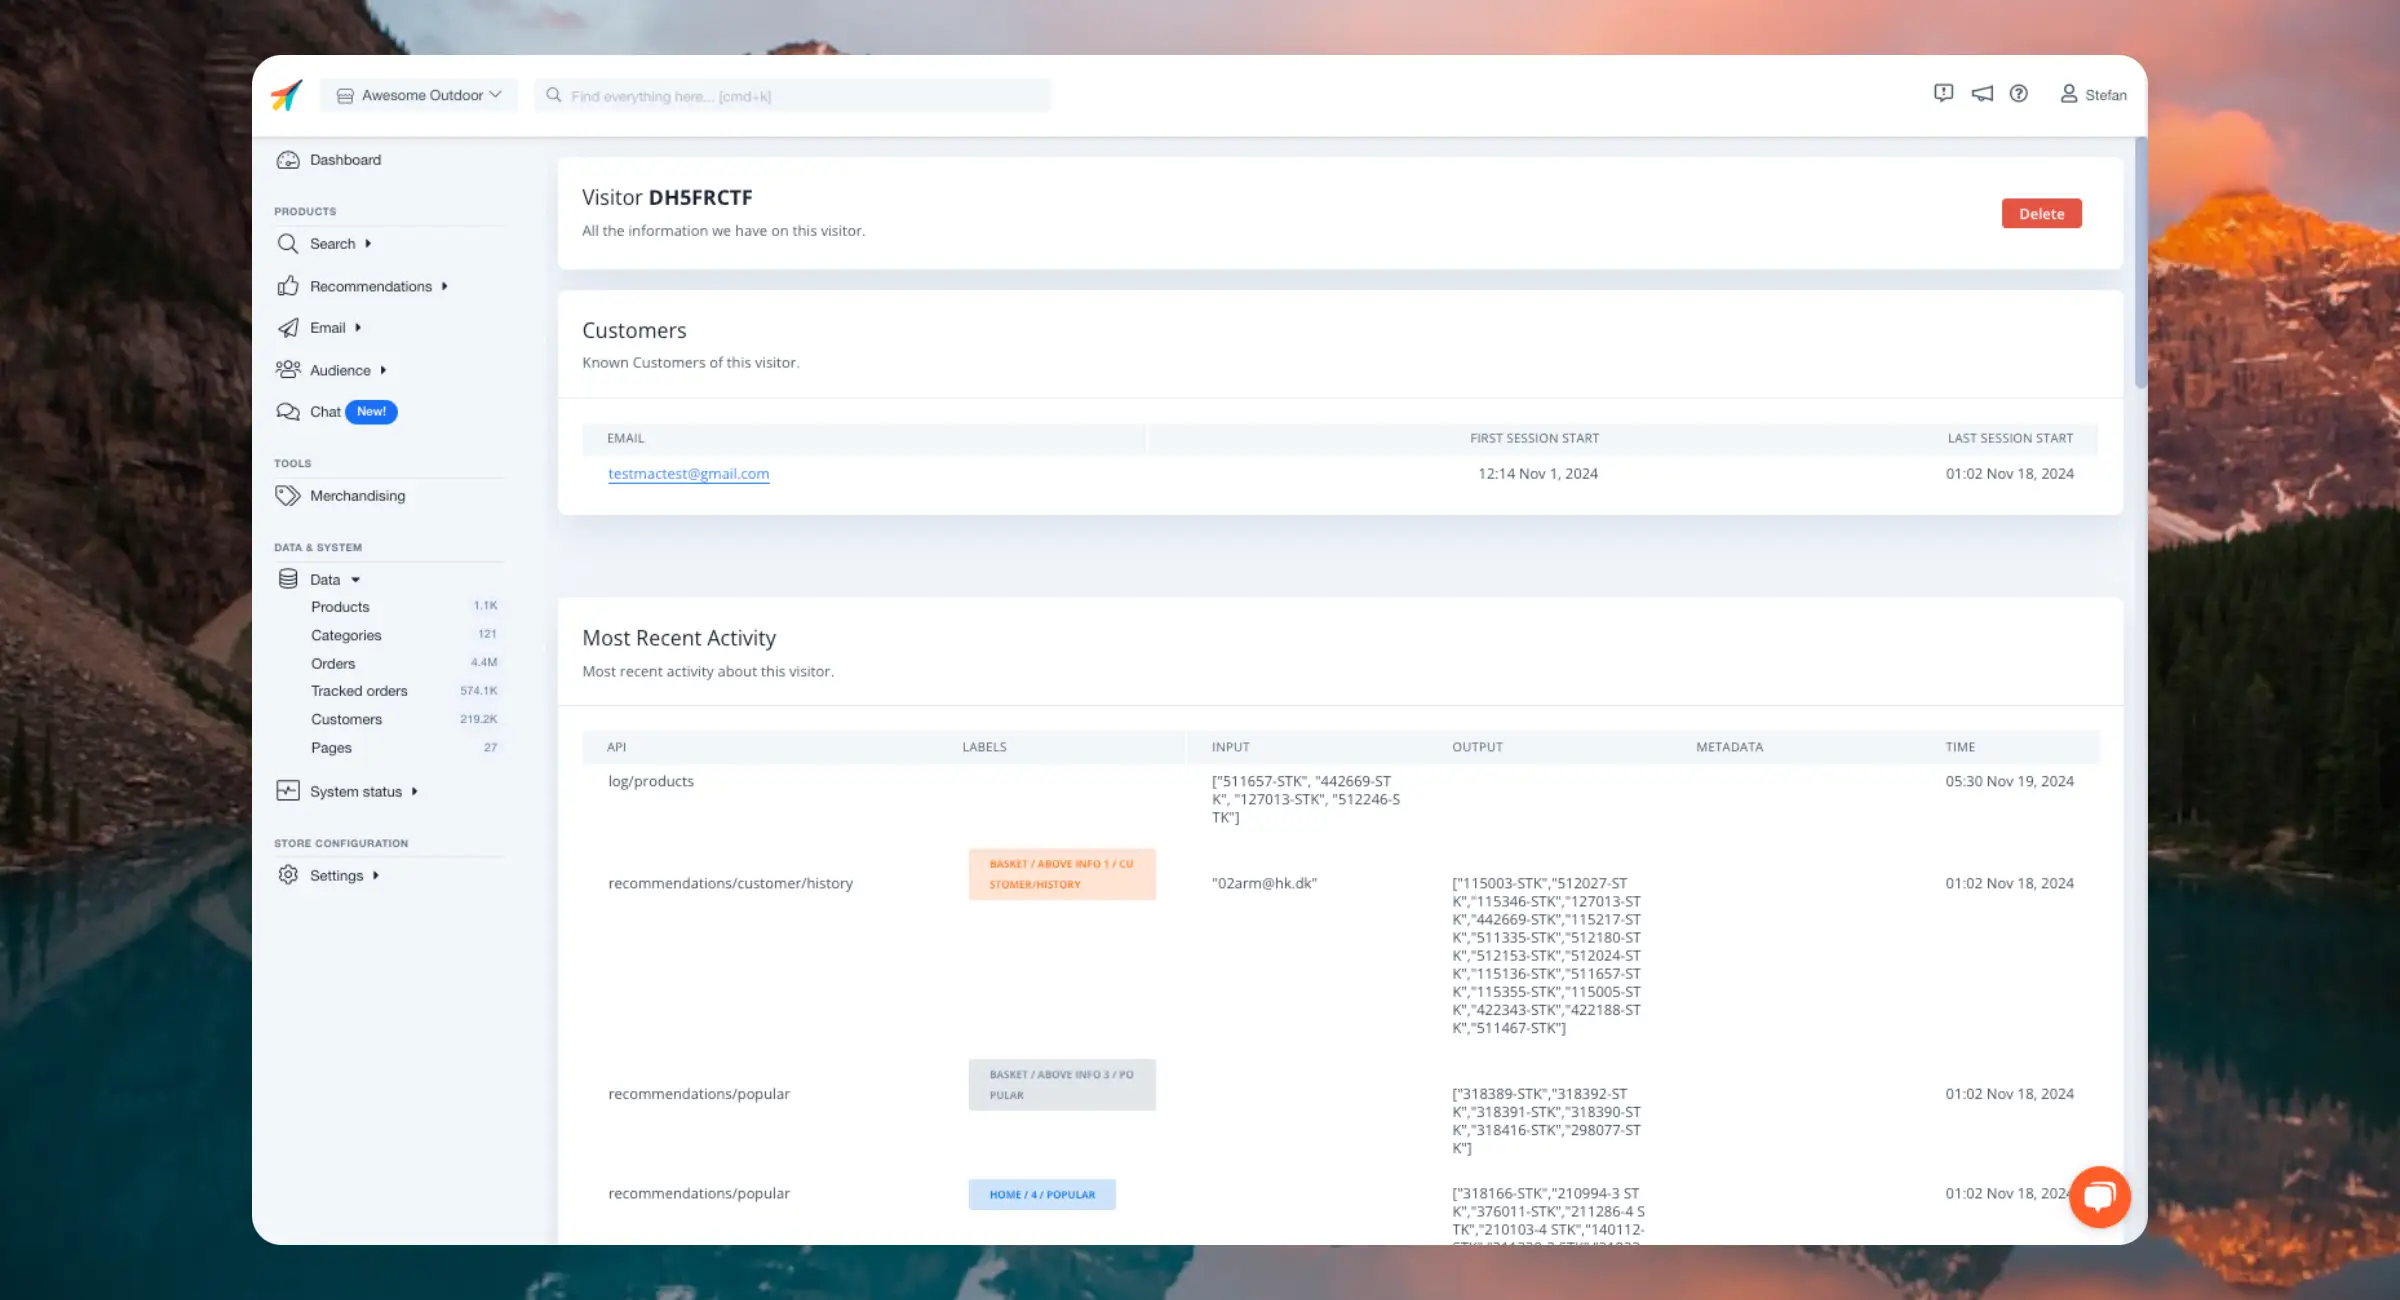
Der Store erfasst erfolgreich Besucher-IDs und ordnet Verhaltensweisen diesen zu. Sie können die zugeordneten Besucher-IDs für jeden Kunden in dessen Profil einsehen. Besucher-IDs können gefunden werden, indem Sie nach ihnen in Data > Visitors suchen.
Kaufpräferenzen #
Der Store kann Kunden identifizieren und auf Basis ihrer Präferenzen, die aus Klicks oder Kaufhistorie abgeleitet werden, Empfehlungen generieren. Im Profil jedes Kunden können Sie die für ihn erfassten Bestellungen einsehen.
E-Mail-Adresse #
Der Store hat Zugriff auf die E-Mail-Adressen der Kunden.
Bestellhistorie #
Der Store hat Zugriff auf historische Bestelldaten, unabhängig davon, ob Kunden anhand ihrer E-Mail-Adresse oder ID identifiziert werden können.
CRM #
Der Store hat Zugriff auf Kundeninformationen wie Alter, Geschlecht, Stadt usw., unabhängig davon, ob Kunden anhand ihrer E-Mail-Adresse oder ID identifiziert werden können.
Diese Seite wurde von einer hilfreichen KI übersetzt, daher kann es zu Sprachfehlern kommen. Vielen Dank für Ihr Verständnis.